Messen, was Sie ändern wollen: 48 ISMS-Messgrößen nach ISO/IEC 27004
36 Messbeispiele aus Annex B der ISO/IEC 27004:2016, plus 12 Konstrukte für die Maßnahmen von 2022 — je mit der Formel und dem, was die Zahl aussagt. PDF, kostenlos.
Veröffentlicht am 14. September 2026
48 ISMS-Messgrößen nach ISO/IEC 27004
Kapitel 9.1 der ISO/IEC 27001 verlangt, dass gemessen wird — nicht, was. Annex B der ISO/IEC 27004:2016 zeigt an 36 Beispielen, wie ein Messkonstrukt aussieht. Was er nicht zeigt, ist das, was beim Rechnen schiefgeht. Wir haben die 36 in eigener Formulierung durchgearbeitet, jeder eine Zeile gegeben und zwölf Messgrößen für die Maßnahmen ergänzt, die es 2016 noch nicht gab. Das Ergebnis liegt als PDF vor, deutsch und englisch.
Die Lücke zwischen „wir haben Kennzahlen“ und „wir messen“
In fast jedem Audit kommt der Moment, in dem die Kennzahlenfolie auf den Tisch kommt. Zehn Prozentzahlen, acht davon grün. Und dann die Frage, die alles kippt: Über welchen Zeitraum, und was steht im Nenner?
Die Antwort ist selten eine Zahl. Sie ist meistens ein Satz, der mit „das zieht sich das System automatisch“ beginnt und mit der Feststellung endet, dass zwei Auswertungen desselben Quartals unterschiedlich ausfallen. Damit ist die Kennzahl nicht falsch — sie ist unbrauchbar, weil sie nicht entscheidbar ist. Ein Prüfer kann sie nicht nachrechnen, und die Geschäftsleitung kann auf ihrer Grundlage nichts beschließen.
Genau an dieser Stelle setzt ISO/IEC 27004 an — und genau an dieser Stelle hört sie auch auf.
Was Annex B ist — und was er nicht ist
ISO/IEC 27004:2016 ist die Leitlinie zu Kapitel 9.1: Überwachung, Messung, Analyse und Bewertung. Ihr Annex B enthält 36 Messkonstrukte, durchnummeriert von B.2 bis B.37, jedes als Tabelle mit Informationsbedarf, Messgröße, Formel, Zielwert, Nachweis, Häufigkeit, Verantwortlichen und Berichtsformat.
Annex B ist informativ. Er enthält Messbeispiele, keine verpflichtenden Kennzahlen. Verpflichtend ist Kapitel 9.1: dass gemessen wird — nicht, dass genau diese Größen gemessen werden. Jeder Satz der Form „ISO verlangt 36 Kennzahlen“ ist falsch, und im Audit kostet er Glaubwürdigkeit.
Das ist kein Mangel der Norm, sondern ihr Zweck: Sie zeigt die Form eines Messkonstrukts. Für die Praxis fehlt danach genau das, was aus der Form eine Zahl macht.
Vier Dinge, die ein Messbeispiel nicht sagt
1. Das Zeitfenster
„Anteil der Systeme mit aktuellem Patchstand“ ist keine Messgröße, solange nicht feststeht, wann gezählt wird: Stichtag, Monatsdurchschnitt, oder rollierende 30 Tage. Dieselbe Umgebung liefert je nach Wahl drei verschiedene Prozentwerte — alle drei richtig, alle drei nicht vergleichbar.
2. Die Zähleinheit
Zähler und Nenner müssen dieselbe Einheit zählen und über dieselbe Kennung abgeglichen werden. Ein Beispiel aus unserem eigenen Katalog: Wenn Anbieter A neun Cloud-Dienste unter einem aktuellen Vertrag liefert und Anbieter B einen unter einem veralteten, dann beträgt die anbieterbasierte Vertragsaktualität 1/2 = 50 %, die dienstbasierte aber 9/10 = 90 %. Beide Zahlen sind legitim. Nur ist keine von beiden eine Reproduktion der anderen — und wer sie verwechselt, berichtet eine Verbesserung, die es nicht gibt.
3. Die Null, die keine Null ist
„0 %“ kann dreierlei heißen: gemessen und tatsächlich null; nicht anwendbar, weil der Nenner leer ist; oder schlicht nicht erhoben. In einer Managementbewertung sind das drei völlig verschiedene Aussagen, und sie dürfen nicht in derselben Zelle landen. Wir trennen sie durchgehend in not_applicable, not_assessed und not_triggered.
4. Leistung ist nicht Wirksamkeit
Die Norm unterscheidet in 7.2 Leistungsmessgrößen von den Wirksamkeitsmessgrößen in 7.3. Der Unterschied ist nicht akademisch: „98 % der Mitarbeitenden haben die Schulung abgeschlossen“ ist Leistung. Ob sie im Phishing-Test anders handeln, ist Wirksamkeit. Eine Leistungszahl bei 100 %, auf die nie eine Wirksamkeitsmessung folgt, ist eine bequeme Art, es nicht zu wissen.
Wie die Liste aufgebaut ist
Eine Seite aus dem Katalog. Links die Formel, rechts das, was die Zahl aussagt, und in der ersten Spalte die Art der Messgröße - Leistung, Wirksamkeit oder beides. Sieben solcher Seiten ergeben die 48.
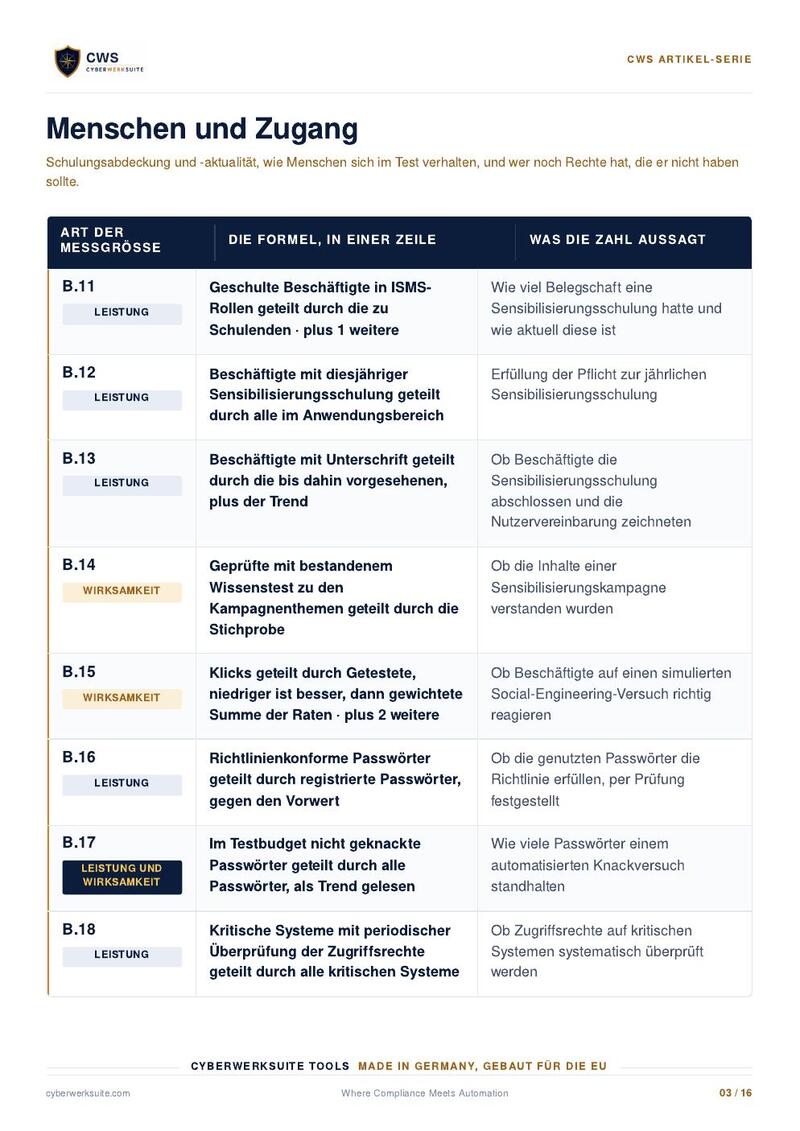
Eine Listenseite aus dem CWS ISMS-Kennzahlenkatalog: Art der Messgröße, die Formel in einer Zeile, und was die Zahl aussagt.
Hinter jeder Zeile stehen sechs Felder, die eine Messgröße tragen muss, bevor sie eine Entscheidung trägt:
- Informationsbedarf — die Managementfrage, die beantwortet werden soll. Nicht der Name der Kennzahl.
- Messgröße und Formel — Zähler, Nenner, Zeitfenster und Abgleichkennung, ausgeschrieben.
- Zielwertlogik — der Zielwert der Norm, oder die ausdrückliche Feststellung, dass ihn die Organisation setzt. Keine erfundene Zahl.
- Nachweis, Quelle und Häufigkeit — woher die Zahl kommt und wie oft sie erhoben und berichtet wird.
- Rechenbeispiel — Zahlen, Ergebnis, Feststellung. Wenn das eigene Dokument seine eigene Rechnung nicht reproduzieren kann, ist die Diskussion über Kennzahlen beendet, bevor sie beginnt.
- Achtung — der Auswertungsfehler, den dieses Konstrukt geradezu einlädt. Bei B.9 ist es eine Eigenheit des Drucks von 2016 selbst.
In der Liste steht die führende Formel; wo ein Konstrukt weitere abgeleitete Verhältnisse trägt, sagt „plus n weitere“ genau das. 48 Messgrößen, 48 Zeilen - nicht 48 Messgrößen und 51 Zeilen. Wenn die Zahlen im eigenen Dokument nicht aufgehen, ist die Diskussion über Kennzahlen beendet, bevor sie beginnt.
Die Lücke von 2016: elf Maßnahmen ohne Beispiel
Annex B stammt aus dem Jahr 2016 und ist über die Querverweistabelle B.1 an die Fassung von 2013 gebunden. Seitdem hat ISO/IEC 27002:2022 elf Maßnahmen eingeführt, die es vorher nicht gab — Bedrohungsinformationen, Informationssicherheit bei der Nutzung von Cloud-Diensten, IKT-Bereitschaft für Geschäftskontinuität, physische Sicherheitsüberwachung, Konfigurationsmanagement, Löschung von Informationen, Datenmaskierung, Verhinderung von Datenlecks, Überwachungstätigkeiten, Webfilterung und sichere Codierung —, und ISO/IEC 27001:2022/Amd 1:2024 hat die Feststellung zur Klimarelevanz ergänzt.
Für diese zwölf Themen enthält Annex B kein ausdrücklich zugeordnetes Beispiel. Schweigen ist das nicht: B.28 misst Konfigurationskonformität, B.27 die Protokollauswertung — beides verwandt, aber eben nicht dasselbe. Wir haben deshalb zwölf eigene Konstrukte auf derselben Vorlage gebaut und jedes an einer öffentlichen Messquelle verankert: überwiegend an der CIS Controls Assessment Specification v8.1, und dort, wo CIS schweigt, an NIST CSF 2.0, NIST SP 800-53 oder ENISA.
Diese zwölf sind CyberWerkSuite-Konstrukte und werden nie als ISO-Beispiele dargestellt. Die Quelle steht in der Kopfzeile und in der Fußzeile jeder Karte — einschließlich der Fälle, in denen unsere Zähleinheit von der der Quelle abweicht. Wo wir gar keine öffentliche Verankerung haben, steht auch das dort.
Drei Regeln, die wir uns selbst auferlegt haben
- Provenienz trennen. Vier Ebenen, im ganzen Dokument auseinandergehalten: was in der Norm steht; wie wir es lesen; welche Schwelle wir vorschlagen; und welche Zahl nur ein Rechenbeispiel ist. Ein Katalog, der diese vier vermischt, ist im Audit nicht verteidigbar.
- Den Normtext nicht wiedergeben. Konstruktnummern, Titel und Klauselverweise sind Fundstellen. Jede Beschreibung, jede ausformulierte Formel und jedes Rechenbeispiel ist unsere eigene Formulierung. Für den Normtext brauchen Sie ein eigenes Exemplar der ISO/IEC 27004:2016.
- Jede Aussage zum Normstand datieren. Der Stand einer Norm hat ein Verfallsdatum. Deshalb steht in diesem Katalog überall das Prüfdatum dabei — und der Hinweis, vor einer Berufung darauf den ISO-Katalogeintrag zu prüfen.
Normstand: Was heute gilt
Stand 13. September 2026: Die zweite Ausgabe, ISO/IEC 27004:2016, ist die geltende Ausgabe; Änderungen oder Berichtigungen sind nicht veröffentlicht. Eine dritte Ausgabe ist als ISO/IEC DIS 27004 in der Normungsarbeit und nicht veröffentlicht. Der Entwurf nennt unter den Änderungen die Angleichung an ISO/IEC 27001:2022 und Verweise auf ISO/IEC 27002:2022 in Annex B. Dieser Katalog arbeitet mit der geltenden Ausgabe von 2016 und nennt den Entwurf nur als Hinweis auf die Richtung.
Praktisch heißt das: Wer heute ein Messprogramm aufsetzt, setzt es auf 2016 auf. Wer es so aufbaut, dass jede Messgröße eine Verweiszeile auf ISO/IEC 27002:2022 trägt — wie in diesem Katalog —, muss beim Erscheinen der dritten Ausgabe die Verweise prüfen, nicht das Programm neu bauen.
Was im Katalog steht
Neun Abschnitte, gruppiert wie die Norm selbst gruppiert. Die Reihenfolge ist die von Annex B, die Abschnittsgrenzen folgen der Querverweistabelle B.1. Abschnitt 9 ist unsere Erweiterung und als solche gekennzeichnet.
| Abschnitt | Konstrukte |
|---|---|
| Klauseln 5-10 des ISMS — Leitung, Ressourcen, Risiko, Audit und Verbesserung | 9 |
| A.7 Personalsicherheit — Kompetenz, Bewusstsein und Verhalten | 5 |
| A.9 Zugangssteuerung — Authentisierungsinformationen und Zugangsrechte | 3 |
| A.11 Physische und umgebungsbezogene Sicherheit — Zutrittssteuerung und Instandhaltung | 3 |
| A.12 / A.13 / A.17 Betrieb, Netze und Verfügbarkeit — Änderungen, Schadsoftware, Protokollierung, Konfiguration, Schwachstellen | 9 |
| A.15 Lieferantenbeziehungen — Sicherheitsanforderungen in Verträgen mit Dritten | 2 |
| A.16 Vorfallmanagement — Bearbeitung, Trend und Meldung | 3 |
| A.18 Compliance und unabhängige Überprüfung — Unabhängige Überprüfung und Prüfabdeckung | 2 |
| CWS-Erweiterung - Erweiterung der Abdeckung der Beispiele von 2016 — Zwölf Konstrukte auf der Vorlage des Annex B | 12 |
Dazu: eine Seite zur Datenregel (Zeitfenster, eindeutige Kennungen, Umgang mit leeren Nennern und Ausnahmen), zwei Seiten zur Prüfung der eigenen Zahlen, zwei Seiten dazu, was sich in zehn Jahren geändert hat, und eine Seite mit den Regeln, die vor jeder Veröffentlichung gelten.
Die beiden Ausgaben
| Ausgabe | Umfang | Datei |
|---|---|---|
| Deutsch | 16 Seiten · 4,4 MB | cws-isms-kennzahlenkatalog-48-de-v1.0.pdf |
| English | 16 Seiten · 4,4 MB | cws-isms-measurement-catalogue-48-en-v1.0.pdf |
Kennzahlenkatalog als PDF herunterladen
Kostenlos, ohne Registrierung · PDF, 16 Seiten, 4,4 MB · Version 1.0 vom 13. September 2026
Beide Ausgaben haben denselben Inhalt und dieselben Zahlen — bis auf das Dezimalkomma.
Und dann?
ISMS_Suite_ — Der Katalog ist im Werkzeug eingebaut: über 300 bewertbare Maßnahmen, abgebildet auf die 93 des Anhangs A, eine lebende Anwendbarkeitserklärung, erzeugte Richtlinien, eine Risiko-Engine — und die 48 Konstrukte mit Zielwert, Häufigkeit und Verantwortlichem, deren Ergebnisse in die Managementbewertung laufen statt in eine Tabelle. Zur ISO-27001-Ausgabe →
Certified ISMS Expert (CISE) — 40 Stunden praxisnahe Umsetzung an Ihrer eigenen Organisation: GAP-Analyse, Risikoanalyse nach ISO 27005, die 93 Maßnahmen und die Anwendbarkeitserklärung — und der Teil, den die meisten Programme auslassen: Messung nach Kapitel 9.1, internes Audit und Managementbewertung. Mit Prüfung und bewertetem Portfolio. Zu CyberWerkSuite →